Hardware wallet compromesso: come verificarlo in 8 controlli
Contenuto informativo, non è consulenza finanziaria: le cripto-attività sono rischiose e volatili, e nessuna procedura di sicurezza elimina il rischio al 100%. Fai sempre le tue verifiche.
A fine luglio Coinkite ha dovuto dire ai possessori di Coldcard Mk3 di spostare i fondi: 594,48 BTC — circa 38 milioni di dollari — svuotati da decine di wallet in tre blocchi. Non hanno forzato nessun chip, non hanno bucato nessun Secure Element. Il problema stava a monte, nella casualità con cui quei wallet erano stati generati.
Ecco il punto che quasi nessuno dice ad alta voce: nessuno "hackerera" il tuo hardware wallet nel modo in cui lo immagini. I chip di questi dispositivi sono progettati per resistere a chi li apre, li scalda e ne legge la memoria. Il punto debole è quasi sempre un altro: il percorso che il dispositivo ha fatto prima di arrivare nelle tue mani, il firmware che ci gira dentro, la qualità della casualità con cui ha generato la seed, o una procedura che hai sbagliato tu convinto di fare la cosa giusta.
La buona notizia è che ognuno di questi punti si controlla. Serve mezz'ora, il dispositivo in mano e la voglia di guardare le cose scomode. Qui sotto trovi gli otto controlli in ordine di priorità, la tabella dei segnali d'allarme e la procedura da seguire se qualcosa non torna.
I quattro modi in cui un hardware wallet "cade"
Prima dei controlli, le minacce. Sono quattro e vanno tenute separate, perché si difendono in modo diverso.
| Famiglia | Come funziona | Si difende con |
|---|---|---|
| Dispositivo pre-inizializzato o manomesso | Qualcuno genera seed e PIN prima di spedirti il wallet: quando ci carichi i fondi, li svuota | La seed deve nascere davanti a te, il PIN lo scegli tu |
| Firmware o software alterato | Viene manomesso il firmware del dispositivo o l'app che usi sul computer: firmi transazioni che vanno altrove | Controlli di autenticità del firmware, solo app dal canale ufficiale |
| Entropia debole nella generazione della seed | Il generatore di numeri casuali è difettoso: chi conosce il difetto può ricostruire le seed che ha prodotto | Capire dove è nata la seed, passphrase, migrazione |
| Errore di procedura | Seed fotografata, salvata su cloud, incollata in un sito, approvazione illimitata firmata senza leggere | Procedura scritta e verifiche periodiche |
Il primo e il terzo sono i più insidiosi, perché non richiedono che tu faccia nulla di sbagliato: ti arrivano addosso da soli. Il secondo è il più spettacolare, e ha un precedente che vale la pena ricordare: a dicembre 2023 una versione manomessa di un pacchetto software di Ledger pubblicata su npm — nessun attacco al dispositivo fisico — ha fatto firmare transazioni truccate agli utenti delle dApp, per circa 600.000 dollari di perdite stimate dalla stessa azienda. La lezione è che la catena da controllare è più lunga del solo wallet.
Gli 8 controlli, in ordine di priorità
1. Ricostruisci la storia dell'acquisto. Comprare dal produttore o da un rivenditore autorizzato non è una fisima commerciale: è il primo filtro. Confezione aperta, sigilli rotti, scatola richiusa male, dispositivi rimessi in circolazione dopo un reso: sono tutti campanelli. Ledger dice esplicitamente che i dispositivi resi non vengono rimessi in vendita, quindi un wallet che è già passato per altre mani è un rischio che non vale i 60 euro risparmiati. Se il pacco è manomesso, non usare il dispositivo.
2. La seed deve nascere davanti a te. Nessun hardware wallet legittimo arriva con la seed già scritta su un foglietto, su una carta da grattare o stampata nelle istruzioni, né con un PIN già impostato. Se succede, non è un regalo: è l'attacco. Non inserire quella frase, non spostarci nulla. Vale anche per i dispositivi "sostitutivi" che non hai ordinato: la truffa del finto device in arrivo per posta con lettera del finto CEO è vecchia, e funziona ancora.
3. Controlla l'attestazione crittografica del dispositivo. Ledger usa il Genuine Check: l'app manda una sfida al Secure Element, il chip risponde firmando con una chiave privata iniettata in fabbrica che non lascia mai il chip, e la firma viene verificata contro i server dell'azienda. Se non passa, il dispositivo non è autentico e va messo da parte. Trezor usa un meccanismo analogo: sui modelli della linea Safe il Secure Element serve anche all'autenticazione del dispositivo durante il setup iniziale. Con un limite, onesto: l'attestazione dimostra che il chip è vero, non che nessuno abbia aggiunto qualcosa fisicamente dentro. Per questo il punto 1 non è sostituibile.
4. Verifica firmware e versione, a ogni aggiornamento. Trezor Suite esegue due controlli distinti: il firmware revision check (l'ID di revisione del firmware deve coincidere con quello delle release ufficiali) e il firmware hash check, una sfida matematica che si supera solo se il firmware non è stato alterato. Se qualcosa non torna, l'app blocca le funzioni e mostra un avviso persistente. Ledger fa il suo controllo di versione e firma del firmware dall'app ufficiale. Cosa fai tu: apri l'app ufficiale, collega il dispositivo, aggiorna il firmware e leggi il messaggio. Se compare un avviso di autenticità, fermati lì.
5. Verifica anche l'app, non solo il dispositivo. Il malware più comodo per un attaccante non è nel wallet: è nell'app che scarichi. Installa solo dal sito del produttore o dagli store ufficiali, mai da un link ricevuto via email, chat o annuncio. E se vuoi salire di livello, verifica la firma digitale dell'installer: Trezor pubblica la chiave con cui firma Trezor Suite, Ledger pubblica le firme dei suoi download. Un installer falso non passa quel controllo.
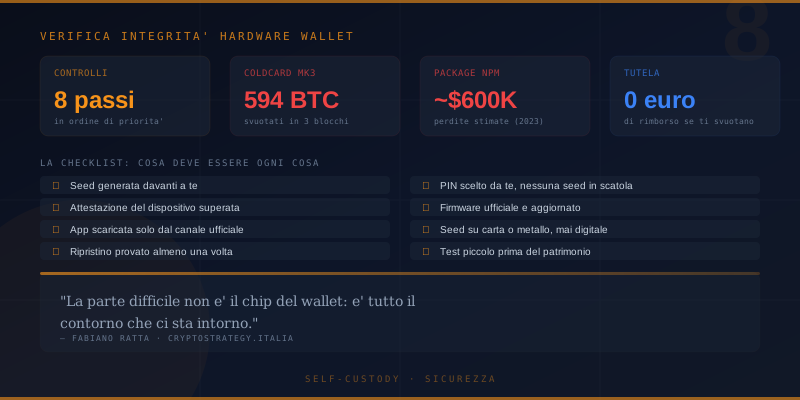
6. Chiediti dove è nata la seed, non solo dove è conservata. È il controllo che quasi nessuno fa, ed è quello che ha causato i 594 BTC. Il difetto non è nel dispositivo che usi oggi: è nel dispositivo e nel firmware che hanno generato la seed. Il warning di Coinkite riguarda i Coldcard Mk3 con firmware dalla versione 4.0.1 fino alla 5.0.3; i modelli Mk4, Q e Mk5, secondo l'analisi iniziale, non erano coinvolti. Se la tua seed è nata su un dispositivo rientrato in quel perimetro, il dispositivo nuovo non la rende più forte: va generata una seed nuova e va fatta la migrazione. Dal warning arriva anche un dato utile: i seed protetti da passphrase BIP-39 risultano a rischio minimo, perché la passphrase aggiunge un fattore che chi ricostruisce la seed non conosce.
7. Fai il test di ripristino, davvero. Un backup mai provato è una scommessa, non una sicurezza. Simula il ripristino su un dispositivo di scorta (o su un software wallet su una macchina offline), controlla che il primo indirizzo di ricezione coincida con quello che mostra il tuo dispositivo, e rifallo ogni volta che cambi dispositivo o fai un aggiornamento importante. Regola non negoziabile: mai digitare la seed in un sito o in un'app per "verificarla". Se vuoi provare gli strumenti di calcolo del checksum BIP-39, fallo con una seed di test su una macchina offline, mai con quella vera.
8. Fai il test piccolo e i controlli on-chain. Se hai il minimo dubbio sull'integrità del wallet, non travasarci il patrimonio: manda un importo di prova, verifica che arrivi e che il saldo resti fermo per qualche giorno, e solo dopo sposta il resto. Poi prendi l'abitudine di controllare, una volta al mese, gli indirizzi su un explorer: transazioni in uscita che non hai firmato, approvazioni attive che non usi più, movimenti che non riconosci. Un wallet pre-inizializzato si svuota nell'istante in cui arriva qualcosa di valore: il test piccolo è quello che ti costa venti euro invece di tutto.
La tabella dei segnali d'allarme
| Segnale | Cosa significa | Cosa fare |
|---|---|---|
| Nella confezione c'è una seed scritta o una carta da grattare | Dispositivo pre-inizializzato | Non usarlo, non inserire la frase, contatta il venditore |
| Il dispositivo chiede un PIN che non hai scelto | Dispositivo pre-inizializzato | Non usarlo |
| L'app ufficiale mostra un avviso su firmware o autenticità | Firmware o hardware alterato | Non usare il dispositivo, apri una richiesta al supporto ufficiale |
| Seed fotografata, in una nota, su cloud o in chat | È già compromessa | Genera una seed nuova e migra |
| L'indirizzo mostrato nell'app non coincide con quello sullo schermo del dispositivo | Malware che sostituisce gli indirizzi | Fermati, verifica da un altro computer |
| Una transazione in uscita che non hai firmato | Chiave compromessa | Migra tutto su una seed nuova, subito |
Se un controllo fallisce: la procedura in 4 passi
- Non provare a "sistemare" la vecchia seed. Ripristinarla su un dispositivo nuovo non la rende più forte: se è compromessa, resta compromessa. Va abbandonata.
- Genera una seed nuova su un dispositivo pulito, comprato da canale ufficiale, e verifica il backup (passo 7) prima di usarlo sul serio.
- Migra con il test piccolo. Prima un importo ridotto, controlla che arrivi, poi il resto a tranche. Non tutto in un'unica transazione al primo colpo.
- Conserva le prove e segnala. Le transazioni on-chain sono la prova: salva hash e indirizzi di destinazione. Se i fondi sono passati per un exchange, segnala gli indirizzi al supporto (possono essere congelati). Poi denuncia alla Polizia Postale.
Il mio consiglio onesto
Dopo anni passati a leggere di wallet svuotati, la conclusione è sempre la stessa: la parte difficile non è il chip, è il contorno. Chi perde crypto con un hardware wallet quasi mai ha comprato il modello sbagliato: ha comprato dal venditore sbagliato, o ha generato la seed in un momento sbagliato, o l'ha scritta in un posto che non doveva, o ha firmato qualcosa senza leggerlo.
Quindi non ti chiedo di diventare esperto di crittografia. Ti chiedo quattro cose noiose: compra solo da canali ufficiali, fai nascere la seed davanti a te e scrivila solo su carta o metallo, aggiungi una passphrase se sai gestirla, e prova davvero il ripristino almeno una volta l'anno. Sono le stesse quattro cose che faccio io, e non mi hanno mai fatto perdere un satoshi. Il resto è rumore.
Disclaimer: articolo informativo, non è una consulenza finanziaria. Le cripto-attività sono strumenti rischiosi e volatili; i dati citati provengono da fonti pubbliche e non costituiscono raccomandazione di investimento. Fai sempre le tue verifiche (DYOR).
Continua a leggere:
- Coldcard Mk3: 594 BTC svuotati in poche ore
- Truffe crypto: le 7 più pericolose e la checklist in 10 mosse
- Hardware Wallet: cosa sono e come funzionano
- Se il tuo exchange fallisce, chi ti rimborsa?