Truffe crypto: le 7 più pericolose e la checklist in 10 mosse per difenderti
Contenuto informativo, non è consulenza finanziaria: le cripto-attività sono strumenti rischiosi e volatili, e nessuna strategia di sicurezza elimina il rischio al 100%.
La frase che sento ripetere più spesso è: "a me non capita, io non clicco sui link strani". Peccato che le truffe crypto più costose non passino dai link strani. Passano da un consulente gentile, da un'app che sembra quella giusta, da un indirizzo che assomiglia a quello che usi tutti i giorni. Non è un problema di distrazione: è un'industria che prende di mira chi tiene crypto, e funziona perché colpisce i processi, non le persone. Qui sotto trovi le truffe che funzionano davvero, i segnali che le smascherano in trenta secondi e la checklist operativa per non cascarci.
I numeri che rendono il quadro chiaro
Tre dati spiegano perché il fenomeno non cala nemmeno con più controlli.
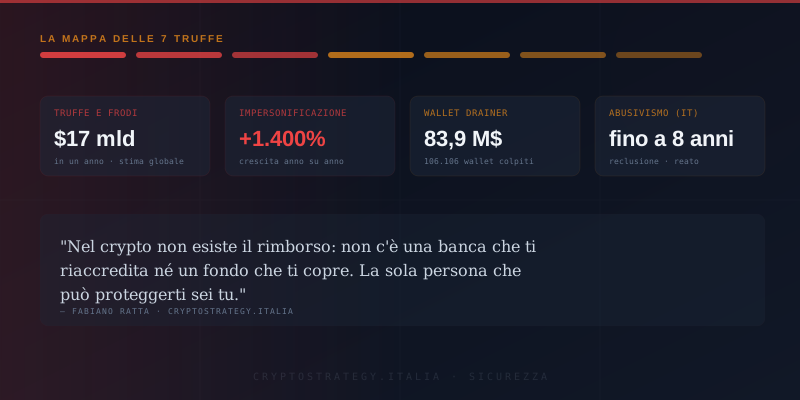
- Le truffe sono diventate più mirate e più costose. Il rapporto annuale di Chainalysis, uscito a gennaio, stima oltre 17 miliardi di dollari rubati in truffe e frodi crypto nell'ultimo anno, con il pagamento medio salito del 253% fino a 2.764 dollari e le truffe per impersonificazione cresciute del 1.400% anno su anno. Le truffe "assistite" dall'intelligenza artificiale risultano 4,5 volte più redditizie di quelle tradizionali.
- Il furto su larga scala è concentrato. L'exploit di Bybit da 1,46 miliardi è il singolo evento più grande dell'anno e da solo vale più di metà del bottino complessivo: la minaccia non è il ladruncolo, è l'operazione organizzata che sa colpire le fondamenta operative di un servizio. Dieci episodi fanno l'81% del totale.
- Gli attacchi al singolo wallet sono cambiati, non spariti. I wallet drainer, i malware che svuotano il portafoglio quando firmi la transazione sbagliata, sono scesi da circa 494 milioni su oltre 332.000 wallet a circa 83,9 milioni su 106.106 wallet: un calo netto che però segnala un cambio di strategia — meno bersagli, più ricchi.
A questo si aggiunge il tassello italiano. La Consob continua a ordinare l'oscuramento di siti che offrono servizi su cripto-attività senza autorizzazione: 23 in un solo comunicato di maggio, 10 a inizio maggio, 6 a metà maggio, 5 a inizio giugno. E l'esercizio abusivo di servizi di investimento in Italia è un reato punito con la reclusione fino a 8 anni. Il problema è che l'oscuramento arriva sempre dopo: quando i soldi sono già partiti.
Le 7 truffe che funzionano davvero
| # | Truffa | Come funziona | Segnale d'allarme | Cosa fare |
|---|---|---|---|---|
| 1 | Piattaforma fantasma | Falso exchange o falso broker con app curata e "consulente" che ti segue | Rendimenti fissi e garantiti, prelievi impossibili | Verifica sul registro ESMA: se non c'è, non esiste |
| 2 | Finto recupero | Ti contattano dopo che hai già perso soldi e offrono di recuperarli a pagamento | Chi promette il recupero del denaro investito | Nessuno recupera crypto già inviate: è una seconda truffa |
| 3 | Wallet drainer | Firmi un'approvazione su un sito clone e il wallet si svuota | Firma "urgente", un setApprovalForAll che non capisci | Revoca le approvazioni vecchie e leggi cosa firmi |
| 4 | Avvelenamento indirizzi | Ti arrivano micro-transazioni da indirizzi simili ai tuoi | Copiare l'indirizzo dalla cronologia | Verifica l'indirizzo intero, non solo inizio e fine |
| 5 | Falso supporto | Finti operatori ti chiedono la seed phrase per "risolvere un problema" | Chiunque ti chieda la seed phrase | Nessun supporto vero chiede la seed phrase |
| 6 | Truffa sentimentale | Mesi di relazione online, poi l'"occasione" di investimento guidata | Una persona conosciuta online che ti guida a investire | Stop, verifica, mai fondi nuovi per "sbloccare" |
| 7 | Catena di fornitura | Wallet o estensione ufficiale compromessa alla fonte, o app falsa | Aggiornamenti fuori dai canali ufficiali, link da annunci | Installa solo da fonti ufficiali |
1. La piattaforma fantasma (il falso exchange)
È la truffa regina in Italia. Un'app bellissima, una dashboard con i tuoi "profitti" che crescono ogni giorno, un "consulente" che ti scrive su WhatsApp con foto e nome veri. All'inizio i prelievi funzionano — serve a farti abbassare la guardia. Poi arriva il blocco: per ritirare devi pagare le "tasse", versare un "collaterale" o raggiungere un "livello" minimo.
Il segnale è sempre lo stesso: un rendimento fisso e garantito. Nel mercato crypto non esiste, punto. E poi il test che ti salva: hai controllato quel nome nel registro ESMA? Se non c'è fra i CASP autorizzati, non hai nessuna tutela — e quando blocca i prelievi non esiste un fondo di garanzia che ti copre.
2. Il finto recupero crediti
Questa frega chi ha già perso una volta. Dopo il primo smacco arrivano email, messaggi, avvocati-fantasma e società di "crypto recovery" che promettono di riprendere i tuoi soldi in cambio di un anticipo. La Consob lo scrive nero su bianco: diffida di chi ti promette il recupero del denaro investito.
La verità tecnica è dura: una transazione on-chain confermata è irreversibile, non esiste un pulsante "annulla". Esiste il lavoro investigativo — le società di analisi blockchain tracciano i fondi e gli exchange collaborativi possono congelare gli asset — ma non è un servizio da 300 euro comprato da un presunto avvocato.
3. Il wallet drainer: la firma che ti costa tutto
Qui non c'è phishing via email. C'è un sito che sembra quello che conosci, ti chiede di "connettere il wallet" e di firmare una transazione. Quella firma è un'autorizzazione: da quel momento il contratto dell'attaccante può muovere i tuoi token. Non ruba la password, ruba la delega a usare i tuoi fondi. La contromisura è anti-fretta:
- Leggi il contenuto della firma, non solo "conferma". Se leggi
setApprovalForAll,permito un'autorizzazione illimitata su un token che non riconosci, rifiuta. - Usa un wallet "secondario" con pochi fondi per i siti DeFi nuovi, e tieni il grosso su un hardware wallet scollegato.
- Revoca periodicamente le approvazioni vecchie, partendo da quelle con accesso illimitato che non usi più.
4. L'avvelenamento degli indirizzi
Subdola e non tecnica. L'attaccante invia una micro-transazione di pochi centesimi da un indirizzo che assomiglia al tuo, o a uno con cui ti sei già mosso: stessi primi caratteri, stessi ultimi. Quando settimane dopo copi quell'indirizzo dalla cronologia del wallet per un bonifico crypto, paghi il ladro senza accorgertene.
I ricercatori hanno misurato circa 270 milioni di tentativi di questo tipo su Ethereum e BNB Smart Chain, con almeno 83,8 milioni di dollari di perdite confermate. Il costo di mandare un centesimo a migliaia di indirizzi è così basso che l'attacco conviene anche con un tasso di successo minimo. La difesa sta in una regola: mai copiare un indirizzo dalla cronologia. Usa la rubrica del wallet e controlla l'indirizzo completo.
5. Il falso supporto (e i deepfake)
"Gentile utente, il suo account è a rischio, contatti il supporto": copione vecchio, veste nuova. Le truffe per impersonificazione sono cresciute del 1.400% e l'AI le rende credibili — video di falsi CEO, voci clonate, chat che sembrano umane.
Il bersaglio resta lo stesso: la tua seed phrase, le 12 o 24 parole che controllano i tuoi fondi. Regola che non ammette eccezioni: nessun supporto legittimo chiede mai la seed phrase, la chiave privata o il codice 2FA. Chi lo fa è un truffatore, indipendentemente da quanto sia convincente il logo alle sue spalle.
6. La truffa sentimentale (il "pig butchering")
Sono le più costose perché sono lente. Mesi di chat, una relazione che sembra vera, poi la proposta: "investiamo insieme, io lo faccio già e guadagno". La piattaforma è finta, i guadagni sono numeri scritti a mano, e quando l'importo sale abbastanza i prelievi si bloccano.
La filiera è così industrializzata che un intero marketplace, Xinbi Guarantee, riforniva le fabbriche di truffe con siti pronti all'uso, dati rubati e strumenti deepfake prima di essere smantellato dagli Stati Uniti. Lo stesso copione arriva anche in Italia, in italiano: prima la fiducia, poi la piattaforma che "sembra seria", infine il prelievo bloccato.
7. La catena di fornitura
Non serve che sbagli tu. A dicembre una versione manomessa dell'estensione Chrome di un wallet molto diffuso è arrivata sullo store fuori dal canale di rilascio ufficiale del produttore: il malware ha dato accesso ai dati del wallet e ha permesso transazioni non autorizzate da 2.520 wallet, per circa 8,5 milioni di dollari. Stesso schema del caso Coldcard, in cui la debolezza del processo di generazione delle chiavi ha permesso di svuotare centinaia di bitcoin.
Morale: anche quando lo strumento è quello giusto, la fonte dell'installazione conta. Estensioni, app, aggiornamenti: solo store ufficiali e sito del produttore, mai il link di un annuncio o di un'email.
Se ti hanno già rubato: i 4 passi, in ordine
Se stai leggendo questa parte dopo esserci cascato, non fare la mossa che peggiora tutto — pagare un "recupero". Fai invece queste quattro cose:
- Ferma il flusso. Non firmare più nulla, revoca le approvazioni attive dai siti sospetti, sposta ciò che resta su un wallet nuovo (generato da zero, non "ripulito").
- Raccogli le prove subito. Screenshot del sito, hash delle transazioni, indirizzi di destinazione, chat, IBAN e nomi usati dai truffatori. Esporta i movimenti dal wallet prima che qualcosa cambi.
- Denuncia e segnala. Presenta denuncia alla Polizia Postale (attiva anche online) e invia un esposto alla Consob tramite il modulo dedicato: sono due binari diversi e servono entrambi.
- Avvisa l'exchange di partenza. Se i fondi sono passati per un exchange centralizzato, segnala l'indirizzo al supporto: gli asset possono essere congelati. Le chance di recupero restano basse, ma la segnalazione è gratuita.
La checklist in 10 mosse
Non è teoria: sono le dieci cose che, se le fai oggi, coprono la larghissima maggioranza dei vettori descritti sopra.
- Seed phrase solo fisica. Su carta o metallo, mai in foto, mai su cloud, mai in chat. Chiunque la chieda è un truffatore: nessuna eccezione.
- 2FA con app o chiave hardware, non con SMS. La SIM swap è la via più semplice per svuotarti l'exchange. Se il tuo operatore offre solo l'SMS, cambia 2FA o cambia operatore.
- Rubrica degli indirizzi. Salva i tuoi indirizzi ricorrenti e usali da lì. Mai più copia-incolla dalla cronologia: è il terreno di caccia dell'avvelenamento.
- Verifica l'indirizzo intero. Prima di inviare, controlla tutti i caratteri — non i primi e gli ultimi sei. È lento, ed è il punto: quella lentezza vale i tuoi fondi.
- Revoca le approvazioni vecchie. Ogni tanto apri lo strumento di revoca collegato al tuo wallet e porta a "nessuna" tutte le autorizzazioni illimitate che non usi più.
- Leggi cosa firmi. Se una firma contiene
setApprovalForAll,permito un importo illimitato e non sai perché, rifiuta. Se non capisci cosa firmi, non firmarlo. - Verifica l'operatore prima di depositare. Controlla che il nome nel tuo contratto sia fra i CASP autorizzati nel registro europeo. Se non c'è, non depositi.
- Diffida di chi ti scrive per primo. Nessun consulente serio ti contatta su WhatsApp o Telegram per farti investire. Un gruppo "trading" che ti aggiunge senza che tu l'abbia chiesto è una fabbrica di truffe.
- Solo fonti ufficiali per app ed estensioni. Niente link da email, annunci o messaggi diretti. Salva i bookmark dei tuoi wallet ed entra sempre da lì.
- Sull'exchange solo il necessario. Il grosso dei fondi su hardware wallet, offline. Su un exchange lascia quel che ti serve per operare, non il tuo patrimonio.
Il mio consiglio onesto
Quando parlo di sicurezza con chi tiene crypto, la resistenza è sempre la stessa: "è scomodo". Sì, lo è. La seed su metallo è scomoda, la rubrica degli indirizzi è scomoda, verificare trenta caratteri a mano è scomodo. Ma il punto non è la comodità: è che nel crypto non esiste il rimborso. Una transazione confermata è definitiva, e la sola persona che può proteggerti sei tu.
Quindi il consiglio pratico è questo: non cercare di diventare un esperto di sicurezza. Fai le dieci cose della checklist, noiose e facili, e smetti di dare per scontato che "tanto a me non capita". Il 99% delle truffe che ho raccontato non richiede un attacco perfetto: richiede solo che tu sia stanco, di fretta, o innamorato di una piattaforma al momento sbagliato. La checklist esiste per prenderti in quel momento.
Disclaimer: articolo informativo, non è una consulenza finanziaria. Le cripto-attività sono strumenti rischiosi e volatili; i dati citati provengono da fonti pubbliche e non costituiscono raccomandazione di investimento. Fai sempre le tue verifiche (DYOR).
Continua a leggere:
- Se il tuo exchange fallisce, chi ti rimborsa? Cosa protegge davvero MiCA
- Exchange autorizzati MiCA: come verificare in 5 minuti il tuo
- Come riconoscere una shitcoin prima di perderci i soldi
- Coldcard Mk3: 594 BTC svuotati in poche ore